AI Coding Agents กำลังมีความสามารถเพิ่มขึ้นอย่างต่อเนื่อง โดยช่วยให้นักพัฒนาสามารถเขียนโค้ด จัดการ Repository และทำงานพัฒนาซอฟต์แวร์ที่ซับซ้อนให้เป็นระบบอัตโนมัติได้มากขึ้น อย่างไรก็ตาม ความสามารถเหล่านี้ก็มาพร้อมกับความกังวลด้านความปลอดภัย โดยเฉพาะเมื่อผู้โจมตีสามารถเข้าถึงบัญชีผู้ใช้ที่เชื่อมต่อกับเครื่องมือเหล่านี้ได้โดยไม่ได้รับอนุญาต
เมื่อวันที่ 17 พฤศจิกายน 2026 Microsoft Security Research ได้เผยแพร่ผลการวิจัยที่แสดงให้เห็นว่า การโจมตีแบบ Device Code Phishing สามารถนำมาใช้เพื่อเจาะเข้าถึง Workflow ของ AI Coding Agents ได้อย่างไร โดยใช้ GitHub Copilot CLI เป็นตัวอย่างในการศึกษา
ผลการวิจัยพบว่า การอนุมัติคำขอยืนยันตัวตนที่ถูกสร้างขึ้นเพื่อหลอกลวงเพียงครั้งเดียว อาจทำให้ผู้โจมตีสามารถเข้าถึง Private Code Repositories, Development Sessions และแม้แต่การโต้ตอบกับคอมพิวเตอร์ระยะไกลบางรูปแบบได้
Device Code Authentication คืออะไร?
Device Code Authentication เป็นวิธีการลงชื่อเข้าใช้ที่นิยมใช้กับแอปพลิเคชัน Command-Line อุปกรณ์อัจฉริยะ และเครื่องมืออื่น ๆ ที่ไม่สามารถแสดงหน้าล็อกอินผ่าน Browser แบบทั่วไปได้อย่างสะดวก
แทนที่จะต้องกรอกข้อมูลเข้าสู่ระบบโดยตรงในแอปพลิเคชัน ผู้ใช้จะได้รับรหัสชั่วคราว (Temporary Code) และนำรหัสดังกล่าวไปกรอกบนเว็บไซต์ยืนยันตัวตนที่ถูกต้องตามกฎหมาย
โดยทั่วไป กระบวนการทำงานมีดังนี้
- แอปพลิเคชันส่งคำขอยืนยันตัวตนและแสดงรหัสชั่วคราวให้ผู้ใช้
- ผู้ใช้เปิดเว็บไซต์ยืนยันตัวตนอย่างเป็นทางการ
- ผู้ใช้กรอกรหัสและอนุมัติการลงชื่อเข้าใช้
- แอปพลิเคชันได้รับสิทธิ์ในการเข้าถึงทรัพยากรที่ได้รับอนุญาต
วิธีนี้มีความสะดวกและรองรับการใช้งานอย่างแพร่หลาย อย่างไรก็ตาม ความปลอดภัยของระบบขึ้นอยู่กับการที่ผู้ใช้อนุมัติเฉพาะคำขอยืนยันตัวตนที่ตนเองเป็นผู้เริ่มต้นเท่านั้น
Device Code Phishing ทำงานอย่างไร?
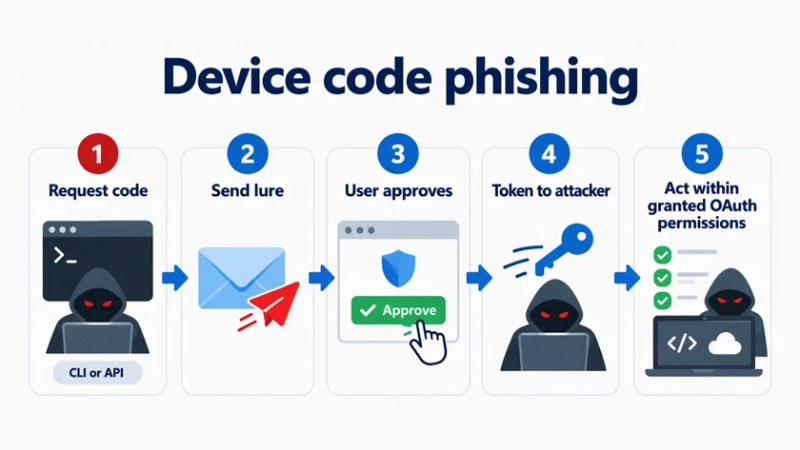
Device Code Phishing เป็นการโจมตีที่ใช้ประโยชน์จากกระบวนการยืนยันตัวตนผ่านเทคนิค Social Engineering แทนการขโมยรหัสผ่านโดยตรง
ผู้โจมตีจะเริ่มต้นคำขอยืนยันตัวตนขึ้นมาเอง จากนั้นหลอกให้บุคคลอื่นเป็นผู้อนุมัติคำขอดังกล่าว
ตัวอย่างเช่น นักพัฒนาอาจได้รับข้อความที่อ้างว่าการสมัครสมาชิก GitHub Copilot จำเป็นต้องได้รับการยืนยันอีกครั้ง โดยข้อความดังกล่าวมี Device Code และลิงก์ไปยังเว็บไซต์ยืนยันตัวตนอย่างเป็นทางการของ GitHub
เนื่องจากเว็บไซต์ที่ปรากฏเป็นเว็บไซต์จริง คำขอดังกล่าวจึงอาจดูน่าเชื่อถือสำหรับผู้ใช้งาน
แต่ในความเป็นจริง คำขอยืนยันตัวตนนั้นถูกเริ่มต้นโดยผู้โจมตี ไม่ใช่นักพัฒนา
เมื่อผู้พัฒนาอนุมัติคำขอดังกล่าว แอปพลิเคชันของผู้โจมตีอาจได้รับ OAuth Access Token และสามารถดำเนินการต่าง ๆ ภายใต้สิทธิ์ที่ได้รับจากการอนุมัตินั้นได้
ประเด็นด้านความปลอดภัยที่สำคัญคือ การที่เว็บไซต์เป็นเว็บไซต์จริง ไม่ได้หมายความว่าคำขอยืนยันตัวตนที่ปรากฏบนเว็บไซต์นั้นจะเป็นคำขอที่ถูกต้องหรือปลอดภัยเสมอไป
ทำไม AI Coding Agents จึงเพิ่มความเสี่ยงด้านความปลอดภัย?
การโจมตีแบบ Device Code Phishing ในรูปแบบดั้งเดิมมักมีเป้าหมายเพื่อเข้าถึงบัญชีอีเมล ไฟล์บน Cloud และบริการออนไลน์อื่น ๆ
แต่ AI Coding Agents ทำให้เกิดความเสี่ยงเพิ่มเติม เนื่องจากเครื่องมือเหล่านี้อาจได้รับอนุญาตให้เข้าถึง Source Code เรียกใช้คำสั่ง จดจำข้อมูล และทำงานภายในสภาพแวดล้อมสำหรับการพัฒนาซอฟต์แวร์ได้
Microsoft ได้ศึกษาความเสี่ยงเหล่านี้โดยใช้ GitHub Copilot CLI ผ่านการจำลองสถานการณ์ในห้องปฏิบัติการที่มีการควบคุม
นักวิจัยพบผลกระทบที่อาจเกิดขึ้นจากการถูกเจาะระบบการอนุญาต 4 รูปแบบ ดังนี้
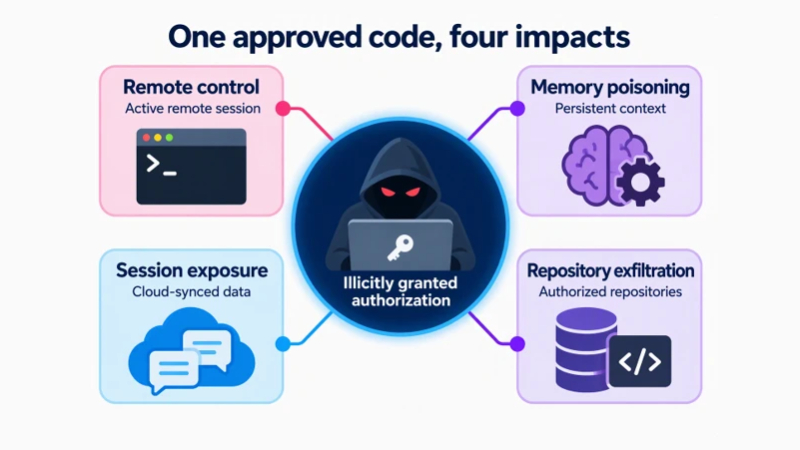
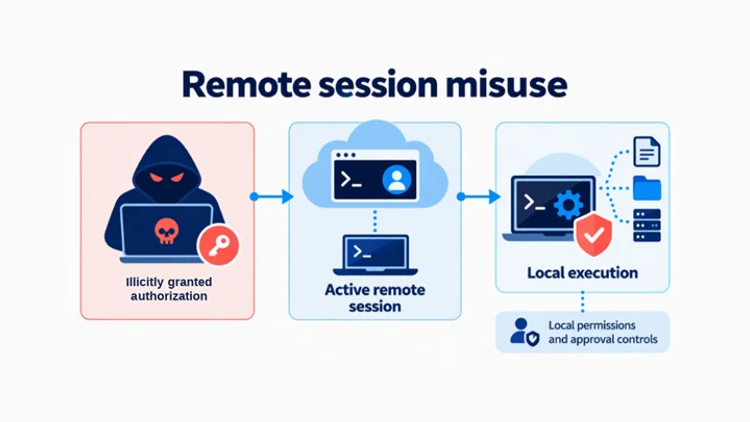
การควบคุม Coding Sessions ที่กำลังทำงานโดยไม่ได้รับอนุญาต
AI Coding Agents บางประเภทรองรับการโต้ตอบจากระยะไกลกับ Session ที่กำลังทำงานอยู่
ในการจำลองสถานการณ์ของ Microsoft พบว่า Client ที่ควบคุมโดยผู้โจมตีสามารถโต้ตอบกับ Copilot CLI Session ได้ เมื่อเปิดใช้งาน Remote Control และนโยบายขององค์กรอนุญาตให้ดำเนินการดังกล่าว
สิ่งนี้ทำให้ AI Agent สามารถเรียกใช้คำสั่งบนคอมพิวเตอร์ทดสอบได้ โดยยังอยู่ภายใต้สิทธิ์การใช้งานในเครื่องและมาตรการควบคุมการอนุมัติที่กำหนดไว้
สิ่งสำคัญที่ควรเข้าใจคือ กรณีนี้ไม่ได้เป็นช่องโหว่ Remote Code Execution ที่สามารถเข้าควบคุมระบบได้อย่างไม่มีข้อจำกัด
สถานการณ์ดังกล่าวจำเป็นต้องมี Session ที่กำลังทำงานและเชื่อมต่อออนไลน์อยู่ พร้อมเปิดใช้งาน Remote Control นอกจากนี้ ข้อจำกัดด้านสิทธิ์การใช้งานที่มีอยู่เดิมยังคงมีผลบังคับใช้
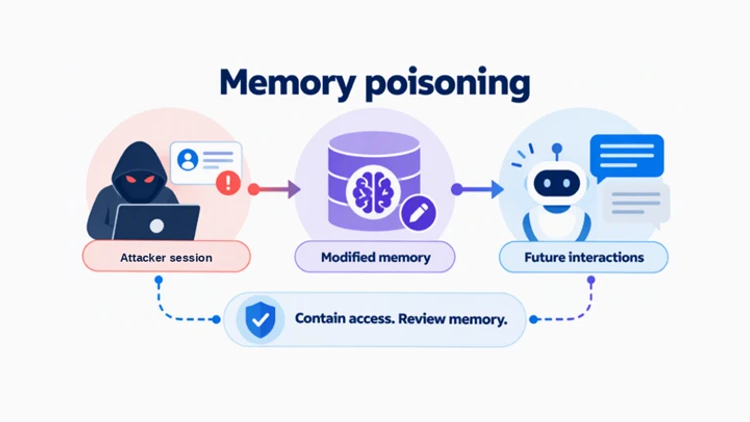
การเปลี่ยนแปลงข้อมูลใน AI Memory
Coding Agents บางประเภทสามารถจดจำข้อมูลเกี่ยวกับโปรเจกต์ ความต้องการในการพัฒนา และรายละเอียดอื่น ๆ จากการโต้ตอบครั้งก่อน เพื่อนำมาใช้ในการทำงานครั้งต่อไปได้
Microsoft แสดงให้เห็นว่า ข้อมูลที่ทำให้เข้าใจผิดสามารถถูกเพิ่มเข้าไปใน Copilot Memory ได้ หลังจากได้รับสิทธิ์การเข้าถึงที่จำเป็น
หาก AI Agent นำข้อมูลดังกล่าวไปใช้อ้างอิงในภายหลัง ก็อาจส่งผลต่อคำตอบหรือการตัดสินใจในการพัฒนาซอฟต์แวร์ครั้งต่อ ๆ ไปได้
สิ่งนี้สร้างความเสี่ยงในระยะยาว เนื่องจากข้อมูลที่ไม่ถูกต้องหรือถูกบิดเบือนอาจยังคงอยู่ แม้การโต้ตอบโดยไม่ได้รับอนุญาตในครั้งแรกจะสิ้นสุดลงแล้วก็ตาม
อย่างไรก็ตาม ผลกระทบที่เกิดขึ้นจะขึ้นอยู่กับการตั้งค่า Memory ของ AI Agent และข้อมูลที่ถูกจัดเก็บนั้นถูกนำมาใช้งานในภายหลังหรือไม่
การเปิดเผยข้อมูลจาก Development Sessions ก่อนหน้า
AI Coding Sessions อาจมีข้อมูลที่ละเอียดอ่อนอยู่ภายใน เช่น ตัวอย่าง Source Code เส้นทางไฟล์ภายในระบบ และรายละเอียดการพูดคุยทางเทคนิค
ในกรณีที่เปิดใช้งาน Cloud Session Synchronization Client ที่ไม่ได้รับอนุญาตและมีสิทธิ์การเข้าถึงที่เหมาะสม อาจสามารถเรียกดู Session ที่เคยถูกจัดเก็บไว้ก่อนหน้านี้ได้
Microsoft ได้แสดงให้เห็นถึงความเป็นไปได้นี้ภายในสภาพแวดล้อมการทดสอบของตนเอง
สำหรับองค์กร การเปิดเผยประวัติการพัฒนาซอฟต์แวร์อาจทำให้ข้อมูลโปรเจกต์ที่เป็นความลับรั่วไหล หรือเปิดเผยรายละเอียดเพิ่มเติมที่ผู้โจมตีสามารถนำไปใช้ในการโจมตีครั้งต่อไปได้
อย่างไรก็ตาม Cloud Session Storage และ Remote Session Control เป็นความสามารถคนละส่วนกัน การเปิดใช้งานการซิงโครไนซ์ข้อมูลจึงไม่ได้หมายความว่าจะเปิดใช้งาน Remote Control โดยอัตโนมัติ
การเข้าถึง Private Repositories โดยไม่ได้รับอนุญาต
การถูกเจาะระบบการอนุญาตยังอาจทำให้ผู้โจมตีสามารถเข้าถึง Private GitHub Repositories ได้อีกด้วย
ในการจำลองสถานการณ์ของ Microsoft Client ที่ควบคุมโดยผู้โจมตีสามารถเข้าถึง Repository ที่บัญชีผู้ใช้ทดสอบซึ่งได้รับผลกระทบมีสิทธิ์เข้าถึงได้
ขอบเขตการเข้าถึงจะขึ้นอยู่กับ OAuth Permissions ที่มีการร้องขอ และสิทธิ์การเข้าถึง Repository ที่ผู้ใช้มีอยู่เดิม
ข้อมูลที่อาจถูกเปิดเผยประกอบด้วย Source Code ที่เป็นกรรมสิทธิ์ของบริษัท ไฟล์ Configuration และข้อมูลกำหนดค่าโครงสร้างพื้นฐาน (Infrastructure Definitions)
กรณีนี้แสดงให้เห็นว่า การให้สิทธิ์เข้าถึง Repository ในวงกว้างเกินความจำเป็น อาจเพิ่มความเสียหายที่เกิดขึ้นเมื่อบัญชีผู้ใช้ถูกเจาะระบบได้
การโจมตีลักษณะนี้เกิดขึ้นจริงแล้วหรือไม่?
Device Code Phishing เป็นภัยคุกคามที่มีอยู่จริง และ Microsoft เคยเผยแพร่ข้อมูลเกี่ยวกับแคมเปญการโจมตีที่มุ่งเป้าไปยังบัญชี Cloud มาก่อนแล้ว
อย่างไรก็ตาม สถานการณ์การโจมตี Copilot CLI ทั้ง 4 รูปแบบที่อธิบายไว้ในงานวิจัยครั้งนี้ เป็นการสาธิตภายในสภาพแวดล้อมห้องปฏิบัติการที่มีการควบคุม
Microsoft ระบุว่ายังไม่พบการโจมตีในโลกจริงที่นำผลกระทบเฉพาะต่อ AI Coding Agents เหล่านี้ไปใช้ประโยชน์
ผลการวิจัยจึงแสดงให้เห็นว่า ความสามารถของซอฟต์แวร์ที่ถูกต้องตามปกติอาจถูกนำไปใช้ในทางที่ผิดได้ หลังจากผู้โจมตีประสบความสำเร็จในการหลอกลวงผู้ใช้งาน ไม่ใช่การยืนยันว่ามีการค้นพบช่องโหว่ใหม่ของซอฟต์แวร์แต่อย่างใด
Microsoft Defender ช่วยตรวจจับภัยคุกคามเหล่านี้ได้อย่างไร?
Microsoft ได้พัฒนาความสามารถในการตรวจจับภัยคุกคาม โดยเชื่อมโยงกิจกรรมการยืนยันตัวตนที่น่าสงสัยเข้ากับความพยายามในการโจมตีแบบ Phishing
ระบบตรวจจับจะวิเคราะห์สัญญาณที่เกี่ยวข้องกับอีเมลและข้อความผ่าน Microsoft Teams ควบคู่ไปกับกิจกรรม GitHub OAuth
สำหรับองค์กรที่ใช้การตั้งค่าที่รองรับ Microsoft Defender สามารถช่วยให้ทีมรักษาความปลอดภัยตรวจพบการอนุมัติสิทธิ์ที่น่าสงสัย ซึ่งหากไม่มีระบบตรวจสอบเพิ่มเติม กิจกรรมเหล่านี้อาจดูคล้ายกับการลงชื่อเข้าใช้ตามปกติ
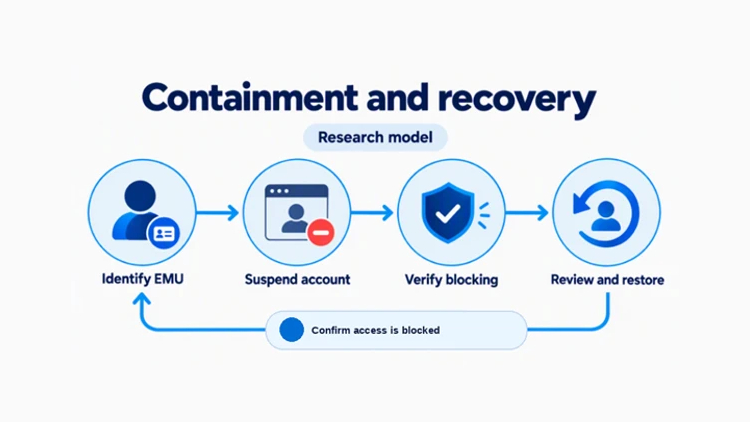
นอกจากนี้ Microsoft ยังได้ทดสอบกลไกการตอบสนองสำหรับ GitHub Enterprise Managed Users ซึ่งสามารถระงับบัญชีผู้ใช้ที่ได้รับผลกระทบผ่าน Identity Provider ขององค์กรได้
อย่างไรก็ตาม การป้องกันเหล่านี้ขึ้นอยู่กับการมี Integration, Telemetry และการตั้งค่าความปลอดภัยที่จำเป็นรองรับอย่างครบถ้วน
วิธีที่นักพัฒนาและองค์กรสามารถลดความเสี่ยงได้
การปกป้อง AI Coding Agents จำเป็นต้องอาศัยการผสมผสานระหว่างความตระหนักรู้ของผู้ใช้งาน การจำกัดสิทธิ์การเข้าถึง และการตรวจสอบความปลอดภัยอย่างต่อเนื่อง
แนวทางต่อไปนี้สามารถช่วยลดความเสี่ยงจากการโจมตีได้
- ตรวจสอบคำขอยืนยันตัวตน: กรอก Device Code เฉพาะเมื่อคุณเป็นผู้เริ่มต้นกระบวนการลงชื่อเข้าใช้ด้วยตนเองเท่านั้น ห้ามอนุมัติรหัสที่ไม่คาดคิดซึ่งได้รับผ่านอีเมลหรือแชต
- ตรวจสอบ OAuth Permissions: ตรวจสอบแอปพลิเคชัน GitHub ที่ได้รับอนุญาตให้เข้าถึงบัญชีเป็นประจำ และเพิกถอนสิทธิ์ของแอปพลิเคชันที่ไม่รู้จักหรือไม่จำเป็น
- จำกัดสิทธิ์การเข้าถึง Repository: กำหนดสิทธิ์ให้กับนักพัฒนาและแอปพลิเคชันที่เชื่อมต่อเฉพาะเท่าที่จำเป็นต่อความรับผิดชอบในการทำงานเท่านั้น
- ควบคุมฟังก์ชัน Remote Session: ปิดใช้งานความสามารถ Remote Control ที่ไม่จำเป็น และตรวจสอบนโยบายการจัดเก็บ Cloud Sessions
- ตรวจสอบ AI Memory: ตรวจสอบข้อมูลที่ AI Agent จัดเก็บไว้ และลบข้อมูลที่น่าสงสัยออกเมื่อมีการเปิดใช้งานฟังก์ชัน Memory
- เปิดใช้งานระบบตรวจสอบความปลอดภัย: ใช้ Microsoft Defender Integration ที่รองรับ เพื่อช่วยตรวจสอบกิจกรรม GitHub Authorization ที่น่าสงสัย
หากมีการอนุมัติคำขอยืนยันตัวตนที่น่าสงสัยไปแล้ว ทีมรักษาความปลอดภัยควรรีบเพิกถอนสิทธิ์ดังกล่าว ตรวจสอบ Repository และ Session ที่อาจได้รับผลกระทบ รวมถึงยืนยันว่าการเข้าถึงโดยไม่ได้รับอนุญาตถูกระงับเรียบร้อยแล้ว
สรุป
Risks of Device Code Authentication จะยิ่งมีความสำคัญมากขึ้นเมื่อแอปพลิเคชันที่เชื่อมต่อสามารถเข้าถึงทรัพยากรสำคัญที่เกี่ยวข้องกับการพัฒนาซอฟต์แวร์ได้
ผลการวิจัยของ Microsoft แสดงให้เห็นว่า การอนุมัติคำขอ Phishing เพียงครั้งเดียวอาจส่งผลกระทบต่อ AI Coding Sessions ข้อมูลที่จัดเก็บใน Memory, Private Repositories และการโต้ตอบกับคอมพิวเตอร์จากระยะไกลได้
เทคโนโลยี Authentication ที่ใช้ไม่ได้เป็นอันตรายโดยตัวมันเอง แต่ความเสี่ยงเกิดขึ้นเมื่อผู้ใช้อนุมัติคำขอที่ถูกเริ่มต้นโดยบุคคลอื่นโดยไม่รู้ตัว
เมื่อ AI Coding Agents เข้ามามีบทบาทใน Workflow การพัฒนาซอฟต์แวร์มากขึ้น องค์กรจึงจำเป็นต้องให้ความสำคัญกับการกำหนดสิทธิ์การยืนยันตัวตนและการควบคุมการเข้าถึงของ AI Agents ในฐานะส่วนสำคัญของกลยุทธ์ Cybersecurity
สิ่งสำคัญที่สุดที่ควรจำคือ อย่าอนุมัติคำขอ Device Code Authentication หากคุณไม่ได้เป็นผู้เริ่มต้นคำขอนั้นด้วยตนเอง