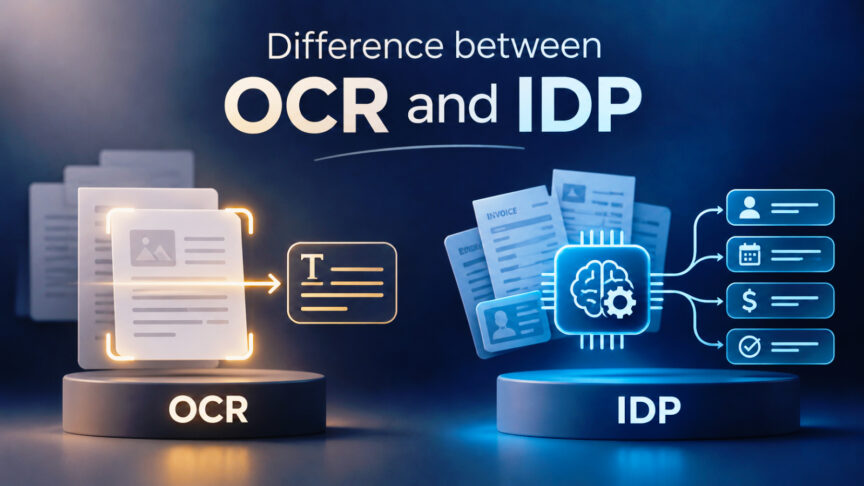
What is the difference between OCR and IDP? Choosing the right Document Processing Technology
OCR และ IDP Implementation: ทำความเข้าใจความแตกต่างและการทำงานร่วมกัน Facebook X LinkedIn ในแต่ละวัน ธุรกิจต้องจัดการกับเอกสารจำนวนมาก ไม่ว่าจะเป็นใบแจ้งหนี้ ใบสั่งซื้อ ใบเสร็จรับเงิน สัญญา แบบฟอร์มใบสมัคร และใบส่งสินค้า แม้ว่าการป้อนข้อมูลด้วยตนเองจะต้องใช้เวลาและเพิ่มความเสี่ยงต่อความผิดพลาดจากมนุษย์ แต่เทคโนโลยีการประมวลผลเอกสารอัตโนมัติสามารถช่วยปรับปรุงกระบวนการเหล่านี้ให้มีประสิทธิภาพมากขึ้นได้ Optical Character Recognition (OCR) และ Intelligent Document Processing (IDP) เป็นเทคโนโลยีสองประเภทที่ช่วยให้องค์กรสามารถทำงานด้านเอกสารได้โดยอัตโนมัติ อย่างไรก็ตาม เทคโนโลยีทั้งสองมีวัตถุประสงค์ที่แตกต่างกัน การทำความเข้าใจ OCR และ IDP จึงเป็นสิ่งสำคัญสำหรับธุรกิจที่ต้องการก้าวข้ามการแปลงภาพเอกสารให้เป็นข้อความ ไปสู่การทำงานอัตโนมัติครอบคลุมกระบวนการจัดการเอกสารทั้งหมด OCR (Optical Character Recognition) คืออะไร? OCR คือเทคโนโลยีที่ใช้จดจำข้อความภายในเอกสารที่ผ่านการสแกน รูปภาพ และไฟล์ PDF จากนั้นแปลงข้อความเหล่านั้นให้อยู่ในรูปแบบดิจิทัลที่คอมพิวเตอร์สามารถอ่านและประมวลผลได้ ตัวอย่างเช่น เมื่อธุรกิจสแกนใบแจ้งหนี้ที่เป็นกระดาษ OCR สามารถตรวจจับข้อความต่าง ๆ ได้ เช่น หมายเลขใบแจ้งหนี้ …